Digitální compliance: proč firmy potřebují jasná pravidla v digitálním světě?
Digitální regulace občas svazuje ruce a nutí nás dělat věci jinak než nejjednodušší cestou. Ale když jde do tuhého, ukazuje se zásadní rozdíl mezi organizacemi, které pravidla zavedly a které nikoli, říká Jindřich Kalíšek, zakladatel společnosti regfor.
Často zaznívá, že byznys v Evropě je přeregulovaný. K novým předpisům a povinnostem přispívá i rychlý technologický pokrok a přesun aktivit do digitálního světa, na což se EU snaží reagovat svou legislativní iniciativou Digitální dekáda. „Regulace spadající do Digitální dekády jsou v zásadě potřeba – dobíhá tu regulatorní dluh z doby covidu, kdy došlo k bezprecedentnímu přechodu celých odvětví do „digitálu“, aniž by se řešily důležité právní a společenské otázky s tím související,“ podotýká Jindřich Kalíšek ze společnosti regfor, jejíž aplikace pomáhá firmám nejen s digitální compliance. Jiná věc podle něj je, že unie mohla k regulacím přistoupit smysluplnějším způsobem. Zároveň ale nevidí jako správnou cestu z již nastavených pravidel bezmyšlenkovitě slevovat, k čemuž EU nyní směřuje.
Proč to bez vymezených mantinelů nejde, podle Kalíška jasně ukazuje fenomén umělé inteligence. „Je naprosto legitimní společenská otázka, zda chceme riskovat obtížně zvratné změny, které tak mocné technologie jako AI mohou vyvolat, když je necháme zcela bez omezení jen tak růst. AI dystopii by, myslím, nakonec nechtěl nikdo,“ říká spoluzakladatel regforu. V rozhovoru také popisuje, jak mohou technologie naopak výrazně pomoci s povinnostmi, které se na byznys valí.
Fenoménem doby je umělá inteligence. USA a Čína vedou technologický souboj o první místo, Evropě klasicky ujel vlak, tak je aspoň první v pokusu toto odvětví regulovat. Někteří zasvěcení soudí, že to není marné, protože Evropa může přispět právě svým know how, jak sladit vývoj AI se zájmy lidstva. Co o tom soudíte vy?
Otřepané klišé, že v Americe vymyslí, v Číně zkopírují a zlevní a v Evropě to nakonec zregulujeme, zrovna v AI a digitálních technologiích neplatí. I evropské podniky aktivně a masivně přispívají do globální know-how báze AI ekosystému. To, že je to v absolutním investičním srovnání opticky méně než v USA anebo Číně, souvisí s evropskou „regulatorní agilitou“ poměrně málo. Výrazně větší vliv má, že v EU je pro podnikatele mnohem menší přístup k rizikovému kapitálu než v USA, existují daleko větší vnitřní překážky přístupu na jednotlivé trhy než v USA i Číně a konečně je třeba zdůraznit, že z této technologie není další nástroj státem dotovaného ekonomického růstu a kontroly jako v Číně.
Navíc, i v USA navzdory „innovation-first, regulation-after“ přístupu, který se prosazuje spíše řečnicky a pouze na federální úrovni, regulace v posledních třech letech přibývá. Děje se to na úrovni jednotlivých států – od Kalifornie přes Kolorado, Kansas až po Washington. Do března 2026 zvládlo 45 států Unie vyprodukovat přes 1560 zákonů, které pokrývají podobně jako v Evropě otázky transparentnosti AI, ochrany před deepfakes a algoritmickým zkreslením anebo regulují využití vysoce rizikových systémů.
V současnosti se v EU mluví o digitálním omnibusu a jisté zpátečce mimo jiné v regulaci AI. Dává to smysl, nebo je to spíše krok ke zmatku, jaký do značné míry vyvolal jiný omnibus v udržitelnosti?
Bohužel, spíš to druhé. Osobně považuji celou vlnu „omnibusů“ za větší zdroj regulatorní nejistoty a aplikačních problémů, než byla původní regulace. Digitální omnibusy jsou – podobně jako původní omnibus pro ESG – pochopitelnou politickou úlitbou kritikům odvětvové regulace, která skutečně naráží na schopnost byznysu a společnosti tuto komplexní a náročnou agendu absorbovat ve velmi krátkém čase. Ale toto téma se mělo řešit jinak, jinde a jindy.
Můžete to vysvětlit?
Regulace spadající do Digitální dekády jsou v zásadě potřeba – dobíhá tu regulatorní dluh z doby covidu, kdy došlo k bezprecedentnímu přechodu celých odvětví do „digitálu“, aniž by se řešily důležité právní a společenské otázky s tím související. Navíc, i když to tak v digitálním 21. století nevypadá, řada členských států EU má v problematice kybernetické bezpečnosti, ochrany soukromí, ochrany spotřebitele v digitální ekonomice a při poskytování online služeb stále významné rezervy.
Myslím, že snaha o tržní a regulační unifikaci na tak rozrůznělém trhu jako EU je nepochybně správná, ale přístup měl být výrazně jiný. Především mělo dojít k užší koordinaci při tvorbě jednotlivých předpisů Digitální dekády, k důslednému sladění základních principů a právních instrumentů tak, aby byly ve všech předpisech přes všechny vertikály shodné – od principů ochrany osobních údajů přes kybernetickou bezpečnost, digitální ekonomiku až po regulaci AI. To se objektivně nepovedlo.
Právní předpisy se také měly jinak odstupňovat a rozplánovat v čase – digitální omnibusy dnes reagují především na to, že EU sama nezvládá dodávat v nastaveném tempu prováděcí a technické normy, které jsou regulací očekávány.
A konečně je otázka, zda skutečně potřebujeme 10 až 15 velkých právních aktů ve čtyřech či pěti vertikálách. Možná by stačil jeden velký společný digitální kodex, který by obsáhl ty společné principy a založil jednotný režim pro malé a střední podniky, které tvoří páteř evropských ekonomik. Digitální omnibus na toto místo staví ne úplně koncepčně Akt o datech – Data Act. K němu měly vzniknout odvětvové předpisy, které by regulovaly především velké podniky, gatekeepers a platformy, ale „neobtěžovaly zbytečnostmi“ ty menší. K tomu ale nebyla zjevně politická vůle v EU.
Byznys v Evropě si obecně stěžuje na přebujelou byrokracii a regulaci. Není do značné míry pravda, že aktuálně k tomuto problému výrazně přispívá evropská digitální agenda, v níž přibývá jeden předpis za druhým?
V principu lze souhlasit, že regulace je mnoho. Vzhledem k rostoucí komplexitě společenských vztahů a geopolitickým výzvám – není to ale pochopitelné?
Nemyslím si, že zrovna agendy spadající do Digitální dekády jsou tím hlavním problémem, který evropské podnikatele opravdu trápí. Velmi souzním s postoji zástupců tuzemského průmyslu a obchodu, kteří říkají, že daleko hmatatelnějším problémem jsou vnitřní tržní omezení a překážky skutečně volného obchodu mezi členskými státy a jistá přebujelost regulací trhu práce.
Je přitom naprosto legitimní společenská otázka, zda chceme riskovat obtížně zvratné změny, které tak mocné technologie jako AI mohou vyvolat, když je necháme zcela bez omezení jen tak růst. AI dystopii jak z Matrixu by, myslím, nakonec nechtěl nikdo.
Už minimálně dvakrát jsem slyšel právníka říkat, že v současném evropském regulačním rámci se v zásadě podnikat nedá, protože podnikatel těžko zvládne vše dodržet. Může dnes firma z vašeho pohledu právního experta skutečně splnit vše, co po ní požaduje digitální regulace?
Jakkoliv nechci názory kolegů hanit, je to další líbivé klišé. Podnikat v Evropě se samozřejmě dá a díkybohu to dokládají tisíce drobných, středních či velkých podnikatelů. Sám jsem jeden z nich a říkám to i s vědomím, že kdybych se podíval na řadu právních předpisů, patrně sám zjistím, že ne všechno máme „jak ze žurnálu“.
Problémem evropské anebo české regulace dle mého soudu nejsou její požadavky, jejich náročnost anebo komplexita. Se skutečně „nesplnitelnými“ či vzájemně se vylučujícími požadavky zatím nikdo nepřišel, byť v případě ESG se o to zákonodárce dost snažil. Problémem je nepřehlednost předpisů, nesnadná analýza dopadů či nemožnost se s požadavky seznámit na jednom místě, koncentrovaně.
U digitální regulace je pak problémem nedostatečná podpora regulátorů a orgánů veřejné moci, které mají regulaci naplňovat a vymáhat. Je velmi tristní, že 10 let po účinnosti GDPR nemáme kvalitní „soft-law“, například standardy zpracování osobních údajů, které by podporovali oboroví regulátoři, že i přes postupnou účinnost aktu o AI nevznikly jednotné vzdělávací programy pro AI gramotnost, vzory implementační dokumentace anebo dopadových analýz pro typové zavádějící subjekty, jako jsou například velké nemocnice, ústřední správní úřady anebo vzdělávací instituce. V ČR to bohužel vidíme zřetelně – od proaktivních orgánů jako je NÚKIB až po ty vysloveně ospalé, které raději nechám čtenáře domýšlet.
Jak na tom dnes podniky s digitální compliance neboli souladem se všemi předpisy reálně jsou?
Reálný stav je hodně nerovnoměrný. Ještě nedávno si velká část firem vystačila s tím, že „nějak řeší GDPR“ a zbytek se odkládá „na potom“. Tahle doba ale končí. V praxi vidím tři typické slabiny. Za prvé jsou to data a jejich správa – nadšení pro AI často obnaží, že data nejsou kvalitní, procesy nejsou narovnané a compliance je „děravá“. Za druhé je to dodavatelský řetězec – firmy řeší sebe, ale neohlídají třetí strany, přitom regulace čím dál víc tlačí právě na pohled tímto směrem. Za třetí se objevuje jalový formalismus – existují politiky, ale chybí průběžné vyhodnocování a důkazní stopa. Dobrá zpráva je, že digitální compliance nemusí být drahý chaos: když se uchopí jako propojené téma, posílí odolnost a důvěryhodnost organizace.
Vy jste se se svojí společností pustil do tvorby aplikace, která firmám pomáhá sladit fungování s předpisy, zejména v digitální oblasti. Vidíte to jako zajímavou příležitost, protože požadavky regulace nezmizí, ale budou spíše přibývat?
Aplikace regfor je pochopitelně pokus chytit za pačesy příležitost ležící ve vlnách digitální regulace. A je pravda, že těch vln ještě bude několik. Ale současně je to nutnost – idea na platformu pro srozumitelné a intuitivní „zpřístupňování“ digitálních regulací vznikla v době, kdy jsem sám působil v compliance týmu velké české investiční a private equity skupiny a měl jsem na starost několik velkých správců osobních údajů. Na ty měly začít dopadat požadavky v oblasti kybernetické bezpečnosti, a mně došlo, jak významně regulatorní materie naroste. Přitom jsem také pochopil, že bez nějaké „chytré podpory“ a pomoci se budou požadavky do organizací s naprosto odlišnými bezpečnostními a provozními standardy zavádět jen velmi složitě.
Co konkrétně může aplikace regfor pro firmu udělat?
V první řadě centralizujeme všechny nezbytné procesy a kompetence v oblasti nejen digitálních regulací do jednoho místa, do jedné přehledné platformy, která pak každému uživateli zpřístupňuje to, co potřebuje. Platforma je společný pracovní prostor, ústřední databáze informací a současně jedno místo „společně sdílené pravdy“.
V platformě vlastně virtualizujeme celý compliance tým – každý modul reprezentuje jednu roli anebo sadu kompetencí v týmu, který si obvykle mohou dovolit jen ti největší a nejmovitější hráči v hyperregulovaných byznysech: Modul Analyst zastupuje analytika regulací – umožňuje změřit a vyhodnotit splnění konkrétních požadavků právních, technických a provozních norem v konkrétní organizaci. Modul Architect pak supluje roli architekta a správce compliance programu – podporuje zavádění konkrétní organizační a technická opatření k naplňování identifikovaných povinností. Modul Riskman umožňuje řízení provozních a kybernetických rizik organizace, správu jejích aktiv a hodnocení jejich zranitelností. Další moduly zastupují role bezpečnostních manažerů dodavatelského řetězce (moduly WATCHDOG, INSPECTOR a INVESTIGATOR), osob odpovědných za vzdělávání (SCHOLAR), interní a externí audit (AUDITOR) anebo hlášení bezpečnostních incidentů (RESPONDER).
Plánujete další rozšiřování jejich funkcí? Jak by měla tato digitální pravá ruka compliance manažera vypadat na konci dekády?
Samozřejmě, aplikace se vyvíjí funkčně i obsahově podle rozvojového plánu aktuálně nastaveného až do konce roku 2027. Téměř každý měsíc vychází nová verze, každý kvartál velký release, který typicky obsahuje nový modul anebo pokročilejší verzi stávajícího modulu.
Na konci dekády, ale věřím, že to bude podstatně dříve, by měla naše platforma odpovídat mojí představě „švýcarského nože pro compliance officera“ – skutečně intuitivnímu a srozumitelnému systému pro digitalizaci a proaktivní řízení téměř jakékoliv právní, technické anebo oborové regulace, se kterou se může konkrétní organizace setkat. Měla by to být platforma, ve které jsou realizovány všechny compliance procesy napříč celou organizací, jednotně, přehledně, na základě toho, co ta která role potřebuje pro své činnosti. Platforma, která umožňuje efektivní automatizaci a podporu compliance týmu autonomními agenty, kteří však bezpečně operují v „jasně vymezeném hřišti“, s možností plné auditovatelnosti a doložitelnosti všech postupů, procesů a rozhodnutí.
Kdo jsou dnes vaši hlavní klienti, jsou to menší firmy, které na compliance nemají lidi?
Původně jsme byli přesvědčeni, že malé a střední podniky jsou segment, který bude naši platformu používat nejvíce. Jednak kvůli nedostupné pracovní síle a kompetenci, jednak kvůli omezeným financím na jejich pořízení. Někteří z našich klientů skutečně do tohoto segmentu patří a naplňují naše očekávání.
Většinou ale obsluhujeme spíše velké podniky, které jsou v oblasti compliance celkově dále. Chápou nutnosti mít řádně zachycenu governance, řízení rizik a compliance (GRC), mají aspoň rámcový přehled o tom, co budou muset zvládnout podle požadavků kyberbezpečnostní, AI a další regulace, jsou si vědomy rizik non-compliance. Ale řeší podobné problémy jako menší organizace – kvalitních lidí je málo, regulací přibývá, organizace nemůže řešit jen jednu a na ostatní nemyslet. Potýkají se s tím, že aktuálně dostupné systémy neobsahují všechny relevantní funkce – některé jsou zatížené na řízení rizik, jiné na správu a tvorbu dokumentace podle vzorů, jiné na orchestraci bezpečnostních událostí. Naše platforma je pro takové organizace zpravidla řešením řady těchto potřeb.
Zapojujete ve svém řešení umělou inteligenci?
Ano, ale velmi racionálně a opatrně. Není a patně nikdy nebude jádrem naší platformy, to držíme přísně programatické a diskrétní. Je to výsledek naší filozofie, že klíčovým aktérem compliance má být člověk, který má všechny informace a podporu pro kvalitní a informovaná rozhodnutí a může za ně převzít odpovídající odpovědnost. A dává nám to jednu velkou výhodu – nejsme na AI nijak závislí a nepotřebujeme ji pro poskytování svých služeb.
Máme otevřenu vývojovou vertikálu na implementaci AI agentů, kteří nad naší platformou budou řešit konkrétní úkoly, u kterých vnímáme okamžitou potřebu podpory lidských uživatelů. Od automatizované analýzy dokumentace organizace přes její tvorbu až po robotické testování a vyhodnocování bezpečnostní expozice dodavatelů, to vše budou postupně dodávat AI agenti. Ti jsou ale svázáni stejnými pravidly jako lidští uživatelé platformy.
Naším cílem není AI blackbox generující uniformní dokumentaci pro hypotetickou organizaci, nýbrž konkrétní podpora potřeb konkrétních uživatelů v organizaci s konkrétní mapou rizik a bezpečnostní expozicí. Ze zpětné vazby našich klientů vnímáme, že jde o správný přístup, někteří z nich už nás totiž požádali o to, abychom „AI-free“ standard garantovali i smluvně.
Firmy často vnímají regulaci jako nutné zlo. Nakolik je pro ně její digitální část reálně přínosná?
Mohl bych odpovědět několika otázkami: Nakolik je pro organizaci rizikový bezpečnostní incident, jako je ztráta klientské databáze? A nakolik je rizikový incident typu ransomware, kdy se v podstatě zastaví její byznys – výroba, dodávka služeb anebo poskytování péče?
Osobně pochopitelně nevnímám regulaci jako nutné zlo. Spíš jako baterku, kterou se nasvěcují často opomíjená či temná zákoutí v architektuře organizací. Patrně byste mohli žít i bez ní, ale když ji máte, občas se docela hodí.
To samé lze říci i o digitální regulaci. Většinu času jde o soubor pravidel, která občas svazují ruce, občas způsobují potřebu dělat věci jinak než nejjednodušší cestou. Ale když pak jde do tuhého, například u kyberbezpečnostních incidentů, ukazuje se zásadní rozdíl mezi organizacemi, které se problematice nevěnovaly anebo se jí věnovaly jen „papírově“, a těmi, které pravidla zavedly, naplňují je a vymáhají.
Co bude další velká věc v evropské či tuzemské digitální agendě?
V roce 2027 bude „next big thing“ na poli regulace Nařízení o kybernetické odolnosti (CRA – Cyberresilience Act). Produktová regulace, která požaduje relativně vysoký standard kybernetické bezpečnosti pro všechny výrobky s takzvaným digitálním prvkem, které budou uváděny na trh EU – od software přes zdravotnické prostředky až po hračky.
Rok 2028 bude ve znamení Nařízení o kybernetické bezpečnosti 2 (CSA2 – Cybersecurity Act 2) a regulace digitálních sítí. CSA2 je další verzí stávající regulace, která organizuje činnosti na poli kyberbezpečnosti v EU a stanoví kompetenční a certifikační rámce. Hlavním očekávaným dopadem nové regulace bude povinné prověřování bezpečnostní expozice klíčových organizací a jejich dodavatelů.
A někdy před rokem 2030 by mohlo přijít nařízení NIS3. Regulace kyberbezpečnosti totiž nepochybně neskončí směrnicemi NIS2 a CER a nařízením DORA. Další regulací v této oblasti bude nepochybně nařízení, které ještě rozšíří a prohloubí dosavadní požadavky do dalších exponovaných odvětví, k menším organizacím a k proaktivnějšímu přístupu k bezpečnosti obecně.
Digitalizace různými způsoby souvisí s udržitelností – pomáhá se sběrem dat a řízením, je významnou součástí technologického pokroku, který umožňuje udržitelná řešení, vytváří svébytný svět, v němž trávíme stále víc času… Kterou stránku tohoto prolínání považujete za nejdůležitější?
To je těžká otázka, ale současně v sobě ukrývá náznak odpovědi. Žijeme ve světě, který bude stále více virtuální, vtělený do přediva kyberprostoru. Pokud má být dlouhodobě udržitelný, musíme usilovat o to, aby reflektoval základní principy fungování demokratické společnosti a hodnoty právního státu, podporoval inovace, rozvoj a poskytoval rovné příležitosti, ale ne na úkor práv a svobod lidí – uživatelů.
Digitální regulace je nástrojem, kterým v tomto ekosystému můžeme zajistit především písmena S a G z ESG triády, tedy společenskou a sociální spravedlnost a jistotu, že vztahy vzniklé v digitálním prostoru mají srovnatelnou právní kvalitu jako ty v „reálném“ světě.
Co může vaše aplikace podporující compliance firmám v udržitelnosti přinést?
Jak už jsem řekl, v regforu se soustředíme především na písmena S a G z ESG triády. V naší platformě sice nejsou nástroje pro měření uhlíkové stopy firemního kávovaru a tiskárny, ale umíme organizacím pomoci analyzovat a naplnit požadavky související se společenskými vztahy a povinnostmi, které pro ně vyplývají z digitální regulace a z dalších předpisů. I to je jedna z fazet udržitelnosti.
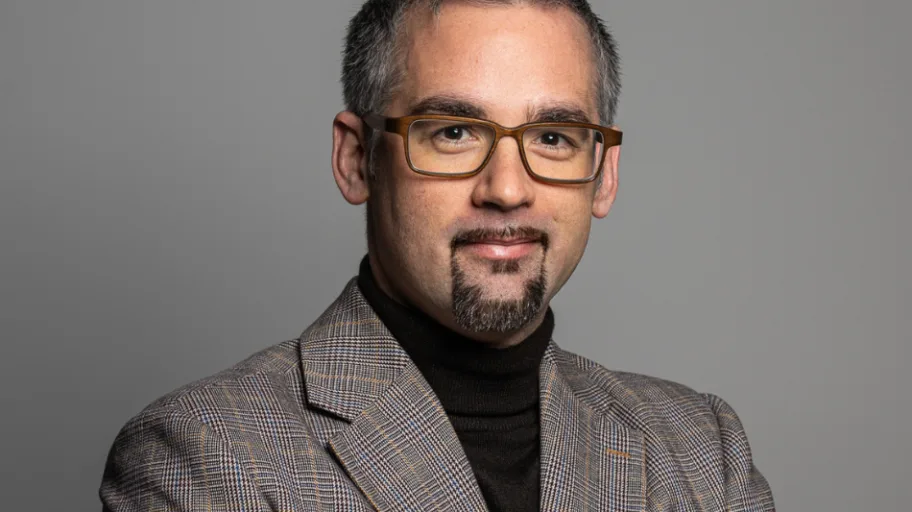
Jindřich Kalíšek
Je generálním ředitelem české firmy regfor, která vyvíjí intuitivní nástroj pro efektivní a přehlednou správu legislativních a regulatorních požadavků, řízení rizik a podnikové compliance, management dodavatelského řetězce, automatizaci auditů, správu incidentů a vzdělávání v digitálních kompetencích.
Působí též jako advokát se specializací na právo informačních a nových technologií, regulatoriku a compliance, především v oblastech ochrany informací a osobních údajů, kybernetické bezpečnosti, digitální provozní odolnosti finančních institucí, vývoje a ochrany software a poskytování IT služeb. O kybernetické bezpečnosti a ochraně osobních údajů přednáší na Právnické fakultě UK v Praze i odborných konferencích a vzdělávacích akcích.